Domain kühlfahrzeugausbau.de kaufen?
Wir ziehen mit dem Projekt
kühlfahrzeugausbau.de um.
Sind Sie am Kauf der Domain
kühlfahrzeugausbau.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain kühlfahrzeugausbau.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
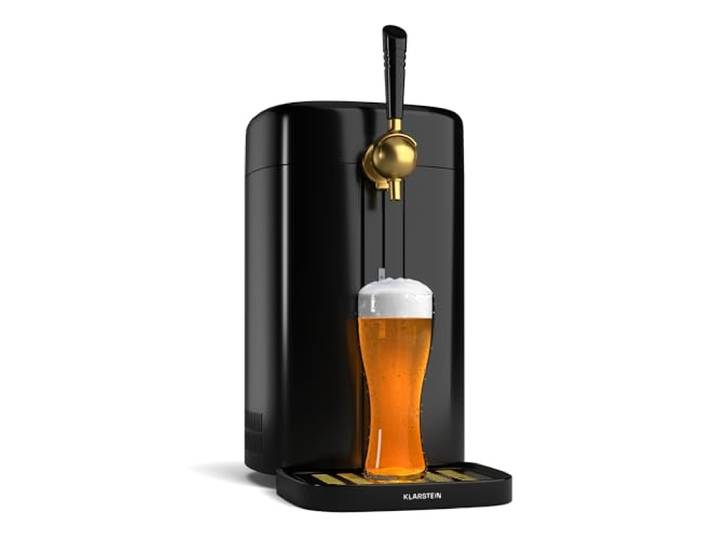
Klarstein FrostBrew Bierzapfanlage - 5L Bierzapfanlage mit CO₂-Drucksystem, Thermoelektrisches Kühlsystem, Temperaturregelung 3-12 °C, LED-Anzeige, Abnehmbare Tropfschale, Schwarz/GoldKlarstein FrostBrew Bierzapfanlage - 5L Bierzapfanlage mit CO₂-Drucksystem, Thermoelektrisches Kühlsystem, Temperaturregelung 3-12 °C, LED-Anzeige, Abnehmbare Tropfschale, Schwarz/Gold. KRAFTVOLLES CO2-DRUCKSYSTEM: Genieße konstanten Zapfdruck und optimalen Geschmack mit dieser Bierzapfanlage für zuhause, die für 5-Liter-Fässer konzipiert und mit einem zuverlässigen CO2-Drucksystem für den perfekten Ausguss ausgestattet ist. UNIVERSELL EINSETZBAR: Diese Bierzapfanlage ist ideal für universelle und druckbeaufschlagte 5L-Fässer, perfekt für jede Gelegenheit. THERMOELEKTRISCHES KÜHLSYSTEM: Präzise Temperaturregelung von 3 bis 12 °C für optimale Bierfrische, unterstützt durch zusätzliche Wasserkühlung in dieser Bierzapfanlage mit Kühlsystem. KOMPAKTES DESIGN: Der Zapfhebel im Bar-Stil macht diese Bierzapfanlage ideal für den professionellen Biergenuss zu Hause, passend für 5L-Fässer. HERAUSNEHMBARE TROPFSCHALE: Einfache Reinigung und tropffreies Zapfen machen diese Bierzapfanlage ideal für jede Anwendung, besonders für 5L-Fässer. Farbe:Schwarz / Gold152,51 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
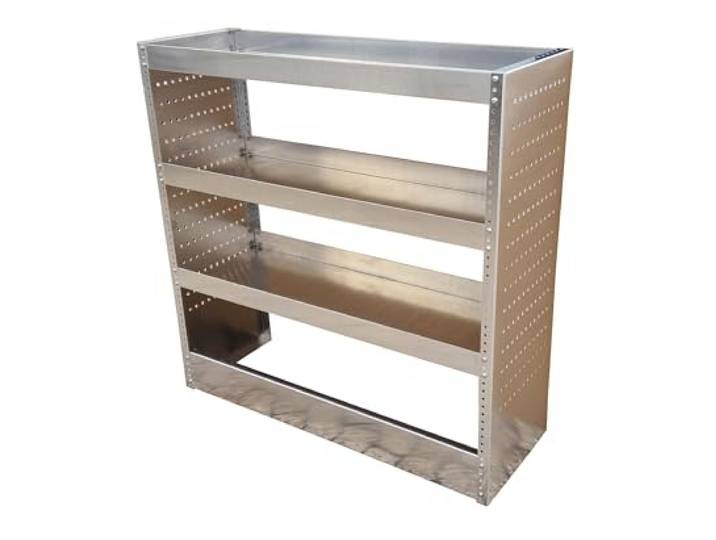
Schneck Fahrzeugregal 1400x450x1000 mm Fahrzeugeinrichtung Fahrzeugausbau Regal<p>Das <strong>Schneck Fahrzeugregal</strong> ist die ideale Lösung für eine effiziente <strong>Fahrzeugeinrichtung</strong> und einen durchdachten <strong>Fahrzeugausbau</strong>. Mit den Maßen von <strong>1400 x 450 x 1000 mm</strong> bietet dieses Regal ausreichend Platz, um Ordnung in Deinem Laderaum zu schaffen. Es lässt sich universell in die meisten Transporter integrieren und ist in verschiedenen Abmessungen erhältlich, sodass Du das passende Regal für Deine Bedürfnisse auswählen kannst.</p><p>Dank der durchdachten Konstruktion bringst Du nicht nur Übersicht, sondern auch <strong>Ordnung</strong> in Deinen Laderaum. Alle Werkzeuge und Materialien sind übersichtlich sortiert und stets griffbereit, was Deine Arbeitsabläufe erheblich erleichtert. So profitierst Du von mehr <strong>Stauraum</strong> und einer organisierten Arbeitsumgebung.</p><p>Der Aufbau des Regals gestaltet sich unkompliziert und schnell. Im Lieferumfang sind alle benötigten Schrauben, Unterlegscheiben und Muttern enthalten, sodass Du direkt mit dem Zusammenbau beginnen kannst. Zudem erhältst Du praktische Befestigungslaschen, die eine sichere Anbringung an der Fahrzeugwand ermöglichen.</p><p>Hergestellt aus robustem <strong>Aluminium</strong>, vereint das Regal Stabilität mit einem geringen Gewicht, was den Transport und die Montage zusätzlich erleichtert. Setze auf Qualität und Funktionalität mit dem Schneck Fahrzeugregal und optimiere Deinen Laderaum für mehr Effizienz.</p>583,95 €*Versand: 15,90 €Sichere Weiterleitung zum Anbieter
-
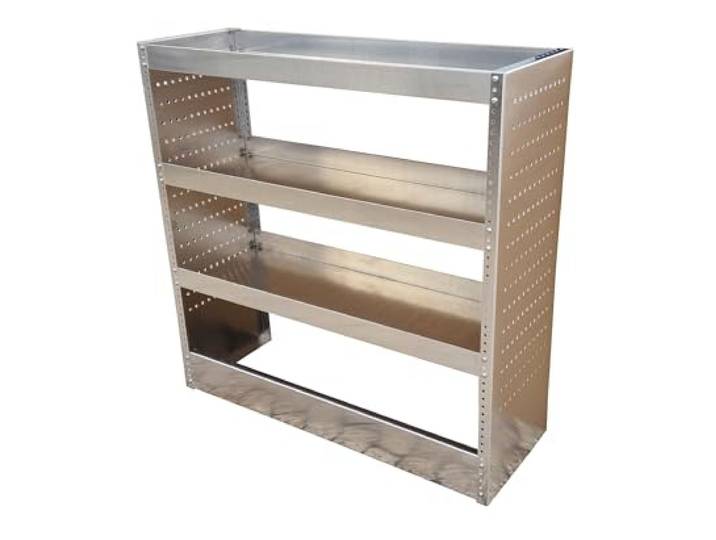
Schneck Fahrzeugregal 1000x350x1000mm Fahrzeugeinrichtung Fahrzeugausbau KFZ Regal<p>Das <strong>Schneck Fahrzeugregal</strong> ist die ideale Lösung für eine effiziente <strong>Fahrzeugeinrichtung</strong> und einen durchdachten <strong>Fahrzeugausbau</strong>. Mit den Maßen von <strong>1000 x 350 x 1000 mm</strong> bietet dieses Regal ausreichend Platz, um Ordnung in Deinem Laderaum zu schaffen. Es ist universell einsetzbar und lässt sich problemlos in die meisten Transporter integrieren, sodass Du die perfekte Lösung für Deine individuellen Bedürfnisse findest.</p><p>Dank der durchdachten Konstruktion sorgt das Regal für einen klaren Überblick und ermöglicht es Dir, alle Werkzeuge und Materialien übersichtlich zu sortieren. So hast Du alles griffbereit und kannst Deine Arbeit effizienter gestalten. Der zusätzliche Stauraum, den das Regal bietet, trägt dazu bei, dass Du stets organisiert bleibst und Deine Arbeitsabläufe optimierst.</p><p>Die Montage des Schneck Regals gestaltet sich unkompliziert. Es wird in einem praktischen Paket geliefert, das alle benötigten Schrauben, Unterlegscheiben und Muttern enthält. Der Aufbau ist schnell und einfach, sodass Du im Handumdrehen von den Vorteilen des Regals profitieren kannst.</p><p>Hergestellt aus robustem <strong>Aluminium</strong>, vereint das Regal Stabilität mit einem geringen Gewicht, was die Handhabung erleichtert. Im Lieferumfang sind zudem Befestigungslaschen enthalten, die eine sichere Anbringung an der Fahrzeugwand ermöglichen. Mit dem Schneck Fahrzeugregal bringst Du nicht nur Ordnung in Dein Fahrzeug, sondern auch Effizienz in Deine Arbeitsweise.</p>303,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie lassen sich verschiedene Arten von Kühltechnik zur effizienten Temperaturregelung in verschiedenen Anwendungen einsetzen?
Verschiedene Arten von Kühltechnik wie Kompressionskältemaschinen, Absorptionskältemaschinen oder thermoelektrische Kühlungssysteme können je nach Anwendungsbereich eingesetzt werden. Zum Beispiel eignen sich Kompressionskältemaschinen gut für große industrielle Anwendungen, während thermoelektrische Kühlungssysteme für kleinere Geräte wie Kühlschränke oder Klimaanlagen verwendet werden können. Die Wahl der Kühltechnik hängt von verschiedenen Faktoren wie Effizienz, Kosten und Umweltauswirkungen ab. **
-
Wie funktioniert ein Kühlsystem und welche Rolle spielt es bei der Temperaturregelung von Maschinen und Geräten?
Ein Kühlsystem besteht aus einem Kühlmittel, das Wärme aufnimmt und abführt, sowie einem Ventilator oder einer Pumpe, die die Luft zirkulieren lassen. Durch den Wärmeaustausch wird die Temperatur im Inneren des Geräts gesenkt, um Überhitzung zu vermeiden und die Lebensdauer der Maschine zu verlängern. Ein effizientes Kühlsystem ist entscheidend, um die Leistung und Zuverlässigkeit von Maschinen und Geräten zu gewährleisten. **


Wie funktioniert ein Kühlsystem in einem Automobil? Welche Rolle spielt es bei der Temperaturregelung des Motors?
Ein Kühlsystem in einem Automobil besteht aus einem Kühler, einem Thermostat, einem Wasserpumpen und einem Ventilator. Das Kühlmittel zirkuliert durch den Motor und nimmt die Wärme auf, die dann durch den Kühler abgeführt wird. Das Kühlsystem verhindert, dass der Motor überhitzt, indem es die Temperatur auf einem optimalen Niveau hält. **
Wie werden Kühlcontainer zur Lagerung von verderblichen Waren effizient und sicher genutzt? Was sind die entscheidenden Faktoren für die richtige Kühlung und Temperaturregelung?
Kühlcontainer werden effizient genutzt, indem sie regelmäßig gewartet und gereinigt werden, um optimale Kühlbedingungen zu gewährleisten. Die richtige Temperaturregelung erfolgt durch die Verwendung von Thermometern und Temperatursensoren, um sicherzustellen, dass die Waren bei der richtigen Temperatur gelagert werden. Entscheidende Faktoren für die richtige Kühlung sind die Einhaltung der empfohlenen Lagertemperaturen, die Belüftung des Containers und die Vermeidung von Temperaturschwankungen. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Klarstein FrostBrew Bierzapfanlage - 5L Bierzapfanlage mit CO₂-Drucksystem, Thermoelektrisches Kühlsystem, Temperaturregelung 3-12 °C, LED-Anzeige, Abnehmbare Tropfschale, Schwarz/GoldKlarstein FrostBrew Bierzapfanlage - 5L Bierzapfanlage mit CO₂-Drucksystem, Thermoelektrisches Kühlsystem, Temperaturregelung 3-12 °C, LED-Anzeige, Abnehmbare Tropfschale, Schwarz/Gold. KRAFTVOLLES CO2-DRUCKSYSTEM: Genieße konstanten Zapfdruck und optimalen Geschmack mit dieser Bierzapfanlage für zuhause, die für 5-Liter-Fässer konzipiert und mit einem zuverlässigen CO2-Drucksystem für den perfekten Ausguss ausgestattet ist. UNIVERSELL EINSETZBAR: Diese Bierzapfanlage ist ideal für universelle und druckbeaufschlagte 5L-Fässer, perfekt für jede Gelegenheit. THERMOELEKTRISCHES KÜHLSYSTEM: Präzise Temperaturregelung von 3 bis 12 °C für optimale Bierfrische, unterstützt durch zusätzliche Wasserkühlung in dieser Bierzapfanlage mit Kühlsystem. KOMPAKTES DESIGN: Der Zapfhebel im Bar-Stil macht diese Bierzapfanlage ideal für den professionellen Biergenuss zu Hause, passend für 5L-Fässer. HERAUSNEHMBARE TROPFSCHALE: Einfache Reinigung und tropffreies Zapfen machen diese Bierzapfanlage ideal für jede Anwendung, besonders für 5L-Fässer. Farbe:Schwarz / Gold152,51 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schneck Fahrzeugregal 1400x450x1000 mm Fahrzeugeinrichtung Fahrzeugausbau Regal<p>Das <strong>Schneck Fahrzeugregal</strong> ist die ideale Lösung für eine effiziente <strong>Fahrzeugeinrichtung</strong> und einen durchdachten <strong>Fahrzeugausbau</strong>. Mit den Maßen von <strong>1400 x 450 x 1000 mm</strong> bietet dieses Regal ausreichend Platz, um Ordnung in Deinem Laderaum zu schaffen. Es lässt sich universell in die meisten Transporter integrieren und ist in verschiedenen Abmessungen erhältlich, sodass Du das passende Regal für Deine Bedürfnisse auswählen kannst.</p><p>Dank der durchdachten Konstruktion bringst Du nicht nur Übersicht, sondern auch <strong>Ordnung</strong> in Deinen Laderaum. Alle Werkzeuge und Materialien sind übersichtlich sortiert und stets griffbereit, was Deine Arbeitsabläufe erheblich erleichtert. So profitierst Du von mehr <strong>Stauraum</strong> und einer organisierten Arbeitsumgebung.</p><p>Der Aufbau des Regals gestaltet sich unkompliziert und schnell. Im Lieferumfang sind alle benötigten Schrauben, Unterlegscheiben und Muttern enthalten, sodass Du direkt mit dem Zusammenbau beginnen kannst. Zudem erhältst Du praktische Befestigungslaschen, die eine sichere Anbringung an der Fahrzeugwand ermöglichen.</p><p>Hergestellt aus robustem <strong>Aluminium</strong>, vereint das Regal Stabilität mit einem geringen Gewicht, was den Transport und die Montage zusätzlich erleichtert. Setze auf Qualität und Funktionalität mit dem Schneck Fahrzeugregal und optimiere Deinen Laderaum für mehr Effizienz.</p>583,95 €*Versand: 15,90 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Schneck Fahrzeugregal 1000x350x1000mm Fahrzeugeinrichtung Fahrzeugausbau KFZ Regal<p>Das <strong>Schneck Fahrzeugregal</strong> ist die ideale Lösung für eine effiziente <strong>Fahrzeugeinrichtung</strong> und einen durchdachten <strong>Fahrzeugausbau</strong>. Mit den Maßen von <strong>1000 x 350 x 1000 mm</strong> bietet dieses Regal ausreichend Platz, um Ordnung in Deinem Laderaum zu schaffen. Es ist universell einsetzbar und lässt sich problemlos in die meisten Transporter integrieren, sodass Du die perfekte Lösung für Deine individuellen Bedürfnisse findest.</p><p>Dank der durchdachten Konstruktion sorgt das Regal für einen klaren Überblick und ermöglicht es Dir, alle Werkzeuge und Materialien übersichtlich zu sortieren. So hast Du alles griffbereit und kannst Deine Arbeit effizienter gestalten. Der zusätzliche Stauraum, den das Regal bietet, trägt dazu bei, dass Du stets organisiert bleibst und Deine Arbeitsabläufe optimierst.</p><p>Die Montage des Schneck Regals gestaltet sich unkompliziert. Es wird in einem praktischen Paket geliefert, das alle benötigten Schrauben, Unterlegscheiben und Muttern enthält. Der Aufbau ist schnell und einfach, sodass Du im Handumdrehen von den Vorteilen des Regals profitieren kannst.</p><p>Hergestellt aus robustem <strong>Aluminium</strong>, vereint das Regal Stabilität mit einem geringen Gewicht, was die Handhabung erleichtert. Im Lieferumfang sind zudem Befestigungslaschen enthalten, die eine sichere Anbringung an der Fahrzeugwand ermöglichen. Mit dem Schneck Fahrzeugregal bringst Du nicht nur Ordnung in Dein Fahrzeug, sondern auch Effizienz in Deine Arbeitsweise.</p>303,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie lassen sich verschiedene Arten von Kühltechnik zur effizienten Temperaturregelung in verschiedenen Anwendungen einsetzen?
Verschiedene Arten von Kühltechnik wie Kompressionskältemaschinen, Absorptionskältemaschinen oder thermoelektrische Kühlungssysteme können je nach Anwendungsbereich eingesetzt werden. Zum Beispiel eignen sich Kompressionskältemaschinen gut für große industrielle Anwendungen, während thermoelektrische Kühlungssysteme für kleinere Geräte wie Kühlschränke oder Klimaanlagen verwendet werden können. Die Wahl der Kühltechnik hängt von verschiedenen Faktoren wie Effizienz, Kosten und Umweltauswirkungen ab. **
-
Wie funktioniert ein Kühlsystem und welche Rolle spielt es bei der Temperaturregelung von Maschinen und Geräten?
Ein Kühlsystem besteht aus einem Kühlmittel, das Wärme aufnimmt und abführt, sowie einem Ventilator oder einer Pumpe, die die Luft zirkulieren lassen. Durch den Wärmeaustausch wird die Temperatur im Inneren des Geräts gesenkt, um Überhitzung zu vermeiden und die Lebensdauer der Maschine zu verlängern. Ein effizientes Kühlsystem ist entscheidend, um die Leistung und Zuverlässigkeit von Maschinen und Geräten zu gewährleisten. **
-
Wie funktioniert ein Kühlsystem in einem Automobil? Welche Rolle spielt es bei der Temperaturregelung des Motors?
Ein Kühlsystem in einem Automobil besteht aus einem Kühler, einem Thermostat, einem Wasserpumpen und einem Ventilator. Das Kühlmittel zirkuliert durch den Motor und nimmt die Wärme auf, die dann durch den Kühler abgeführt wird. Das Kühlsystem verhindert, dass der Motor überhitzt, indem es die Temperatur auf einem optimalen Niveau hält. **
-
Wie werden Kühlcontainer zur Lagerung von verderblichen Waren effizient und sicher genutzt? Was sind die entscheidenden Faktoren für die richtige Kühlung und Temperaturregelung?
Kühlcontainer werden effizient genutzt, indem sie regelmäßig gewartet und gereinigt werden, um optimale Kühlbedingungen zu gewährleisten. Die richtige Temperaturregelung erfolgt durch die Verwendung von Thermometern und Temperatursensoren, um sicherzustellen, dass die Waren bei der richtigen Temperatur gelagert werden. Entscheidende Faktoren für die richtige Kühlung sind die Einhaltung der empfohlenen Lagertemperaturen, die Belüftung des Containers und die Vermeidung von Temperaturschwankungen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.